Durante la entrega de recertificaciones ICREA Nivel VI a los Centros de Datos de Triara,Marcos Polanco,director ejecutivo de Gobierno Corporativo y CISO de SCITUM,advirtió que la velocidad con la que hoy se implementa la IA está superando la capacidad tradicional de protección.
Querétaro. La Inteligencia Artificial (IA) se ha consolidado como un motor de la transformación digital,sin embargo,este acelerador de la innovación también actúa como un amplificador masivo de riesgos,obligando a las organizaciones a replantearse la seguridad no como un freno,sino como un habilitador estratégico.
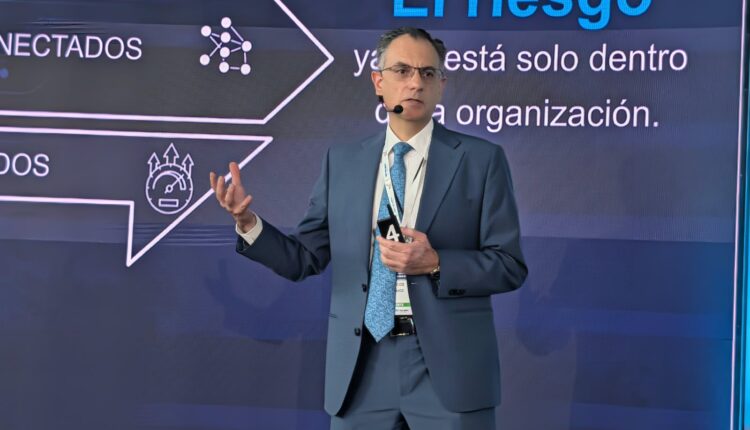
Marcos Polanco,advirtió durante una ponencia en la entrega de recertificaciones ICREA Nivel VI a los Centros de Datos de Triara que la velocidad con la que hoy se implementa la IA está superando la capacidad tradicional de protección.
Y es que la IA no sólo es utilizada por las empresas para defenderse,sino que los atacantes ya la emplean para descubrir vulnerabilidades y generar mecanismos de explotación a una velocidad sin precedentes,dijo el experto.
El directivo señaló que el riesgo tecnológico ya no se limita a los activos internos de una organización,sino que se extiende de forma sistémica a través de componentes de software de terceros y cadenas de suministro altamente interconectadas.
Ante este panorama,Polanco enfatizó que confiar ciegamente en el código generado por IA es un error crítico,pues aunque la tecnología ayuda a programar más rápido,las líneas de código automatizadas siguen requiriendo una revisión rigurosa para evitar brechas de seguridad.
Para equilibrar la agilidad comercial con la protección de los datos,el CISO de SCITUM propuso cuatro elementos clave.
El primero es adoptar la gestión de riesgos como lenguaje de negocios al traducir los problemas técnicos a un formato que la alta dirección pueda comprender y gestionar de la misma manera que los riesgos financieros u operativos.
Luego,explicó que es necesario implementar seguridad por diseño al considerar la ciberseguridad desde la conceptualización inicial de cualquier servicio o sistema,dificultando posibles ataques y garantizando la resiliencia operativa.
El tercero es integrar la seguridad en el ciclo de desarrollo con controles de seguridad en todo el proceso,incluyendo la revisión estricta del código generado por Inteligencia Artificial antes de llevarlo a producción.
El cuarto se trata de fomentar la seguridad colaborativa y entender que la ciberseguridad no es una responsabilidad exclusiva del CISO,sino un esfuerzo multidisciplinario que involucra a toda la organización y a su alta dirección.
Polanco aseveró que anticipar la seguridad desde el inicio del desarrollo reduce drásticamente los costos de corrección y protege el activo más valioso de cualquier compañía,que es la confianza de sus clientes.
