Argentina,Brasil y México coincidieron en que fortalecer la ciberseguridad requiere modernizar infraestructura,formar talento y avanzar hacia regulaciones flexibles basadas en riesgos.
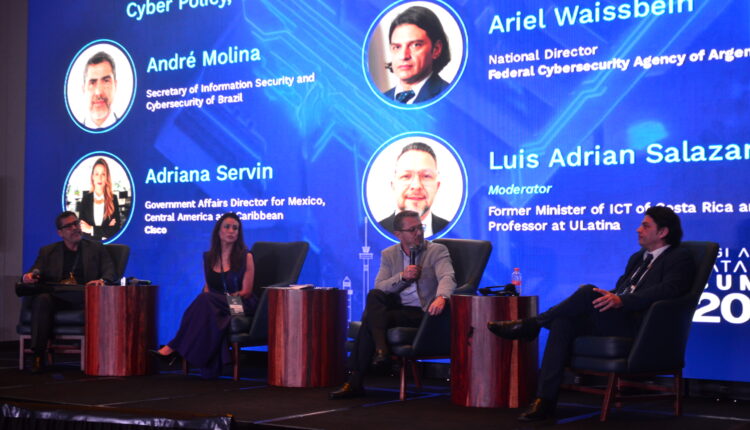
Foto: DPL News Foto: DPL NewsCancún,Quintana Roo. La modernización de la infraestructura y el desarrollo de talento son factores críticos para fortalecer la ciberseguridad en América Latina,coincidieron representantes de la industria y los gobiernos de Argentina,Brasil y México durante el LATAM CISO Summit 2026.
En el panel “Política de ciberseguridad,inteligencia de amenazas y el camino a seguir”,André Bandeira Molina,secretario de Seguridad de la Información y Ciberseguridad del Gabinete de Seguridad Institucional de la Presidencia de Brasil,destacó la importancia de la alfabetización digital y señaló que el Senado brasileño discute un proyecto de ley para crear un marco legal de ciberseguridad y un comité nacional de seguridad.
En tanto,Ariel Waissbein,director ejecutivo del Centro Nacional de Ciberseguridad de Argentina,advirtió que la legislación debe considerar la velocidad con la que evolucionan las tecnologías,particularmente la Inteligencia Artificial.
Por ello,sostuvo que las leyes deben establecer principios suficientemente generales y contemplar mecanismos dinámicos que permitan adaptarse a los cambios tecnológicos,en lugar de regular aspectos demasiado específicos.
Adriana Servín,directora de Asuntos Gubernamentales para México,Centroamérica y el Caribe de Cisco,llamó a transitar de modelos de política pública rígidos hacia esquemas regulatorios flexibles, basados en riesgos y que permitan una colaboración constante con la industria.
La ejecutiva reiteró que la legislación debe ser flexible y responder tanto a la realidad como al contexto tecnológico de cada país,pero,sobre todo,estar sustentada en una adecuada gestión de riesgos.
En el caso de México,recordó que la Cámara Nacional de la Industria Electrónica,de Telecomunicaciones y Tecnologías de la Información presentó lineamientos para una Estrategia Nacional de Ciberseguridad,que posteriormente se incorporaron como documento de referencia para la estrategia nacional contemplada en el Plan Nacional de Seguridad de México.
Como ejemplo,explicó que Cisco,a través de Talos,analiza 550,000 millones de casos o eventos relacionados con ciberseguridad y proporciona esta información a gobiernos para que puedan contar con datos en tiempo real sobre lo que ocurre a nivel mundial.
“Modernicen sus infraestructuras. Ese legacy es muy importante que lo dejemos atrás,porque la Inteligencia Artificial y los modelos actuales avanzan de forma acelerada”,advirtió.
La digitalización del gobierno reduce la corrupción: Toomas Hendrik
En México,Cisco firmó en 2025 un convenio con el gobierno federal para capacitar a 1.8 millones de funcionarios públicos en ciberseguridad e Inteligencia Artificial.
La compañía también firmó recientemente un acuerdo con la Agencia de Transformación Digital y Telecomunicaciones para capacitar a jóvenes de educación media superior en redes,ciberseguridad e inglés.
Molina coincidió en que la capacitación es un componente crítico y señaló que Brasil ya cuenta con programas de formación,como la iniciativa Hackers do Bem.
Explicó que el programa comienza con 25,000 estudiantes de distintas edades y,después de varias etapas de formación,busca alcanzar a 200,000 personas que puedan incorporarse a la sociedad con un alto nivel de conocimientos en ciberseguridad.
El funcionario también destacó la importancia de apoyar a las pequeñas y medianas empresas (pymes). En Brasil,dijo,existe una iniciativa respaldada por el Banco Interamericano de Desarrollo y el Banco Nacional de Desarrollo que contempla créditos para que las pymes puedan invertir en seguridad.
El programa también considera capacitación y asesoría para que las empresas sepan cómo utilizar los recursos,tomando en cuenta que las necesidades de ciberseguridad varían de acuerdo con cada sector. “Una empresa de logística es muy diferente a una clínica médica. Es muy importante conectar las políticas públicas”,enfatizó.
Molina agregó que la cooperación entre países y organizaciones permite aprender de los desafíos que enfrenta cada uno y de las soluciones que han implementado para enfrentarlos.
“Es un tema multistakeholder. No puede ser solamente gobierno,academia,industria o asociaciones”,resaltó la representante de Cisco y Canieti.
Molina coincidió en que la ciberseguridad debe abordarse como una política de Estado y puso a Brasil como ejemplo de colaboración entre distintas fuerzas políticas.
Para implementar políticas públicas en esta materia,es necesario generar relaciones de confianza entre gobiernos,empresas y otros actores. “En ciberseguridad se coopera,no se compite”,afirmó.
El funcionario señaló que el gobierno brasileño mantiene reuniones con organizaciones gubernamentales y empresas para explicar su visión y sumar a distintos actores a la estrategia nacional.
“No lo puede hacer solamente el gobierno. Tenemos que traer a todos los líderes,los decisores de Brasil,para participar de esto”,enfatizó.
Por su parte,el moderador Luis Adrián Salazar,exministro de Ciencia,Innovación,Tecnología y Telecomunicaciones de Costa Rica,destacó que,pese al avance de la digitalización,las decisiones siguen dependiendo de las personas.
“Vivimos en un mundo totalmente digitalizado,que somos ciudadanos digitales,empresas digitales,gobiernos digitales,pero no podemos dejar de lado que somos los humanos los que en este momento estamos tomando decisiones”,concluyó.
Salazar llamó a mantener una coordinación entre la inversión,los planes,los objetivos y los resultados,tomando en cuenta el contexto de cada país para evitar que sectores de la sociedad queden relegados del desarrollo digital.
